查数字货币合同源代码,别只盯着智能合约
很多人以为数字货币的合同就是一份白皮书,其实不是。合同源代码是散落在链上交易、开源仓库和节点软件里的一堆C++和Solidity代码,真正决定钱能不能动、谁能动、怎么动的,全写在这些代码里。
以以太坊上的ERC-20代币为例,合约核心不过transfer、approve、balanceOf几个函数,几十行搞定。但真正吃劲的是外围:权限管理、黑名单机制、流动性锁定期。合约地址就是这份合同的唯一身份编号查数字货币合同源代码,别只盯着智能合约,任何人拿地址上浏览器一查,字节码全透明,改不了。
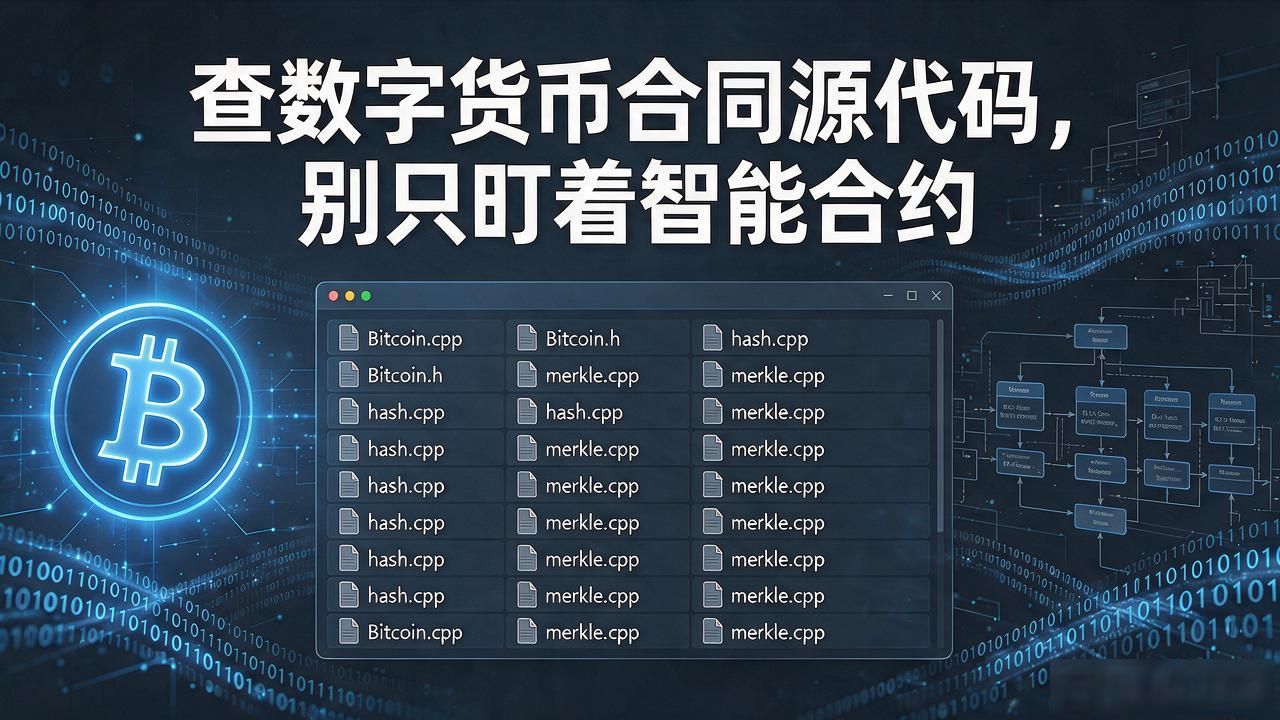
比特币这边要绕个弯。它没有图灵完备的智能合约,所谓"合同"是UTXO模型下的脚本规则,SegWit之后脚本空间大了些,天花板却很低。谈比特币的合同源代码,本质上就是在读中本聪白皮书里附的那套C++实现数字货币的合同源代码,两百多个文件,逻辑不复杂但极精密。
实际踩坑最多的是"链上壳子、链下核心"这类设计。很多项目把定价引擎、清算逻辑塞在自己服务器里,链上合约只负责记账。一旦私钥泄露或后端宕机,合约就是个空壳。圈内句糙话:代码即法律,但你得真看懂那行代码,这法律才算数。
所以下次有人跟你聊某个币的"底层安全",别只听口头承诺,把合约地址丢进浏览器翻翻源码,十分钟内能看出七八成的门道。