数字货币网络支付安全,日常转账中最容易被忽略的几件事
数字货币网络支付铺得越来越广,但"方便"和"安全"之间的裂缝,很多人没真正注意过。我做了十五年金融安全审计,见过太多本该避免的事故,还是发生了。
钱包密钥管理最容易被忽视。很多人把助记词抄在备忘录里、截图存手机相册,甚至发给朋友"帮我记一下"。我审过的案例里,三起被盗是因为用户把种子短语存在云同步的笔记app里。一旦手机丢了或账号被社工,助记词等于把门钥匙塞在门垫下面。
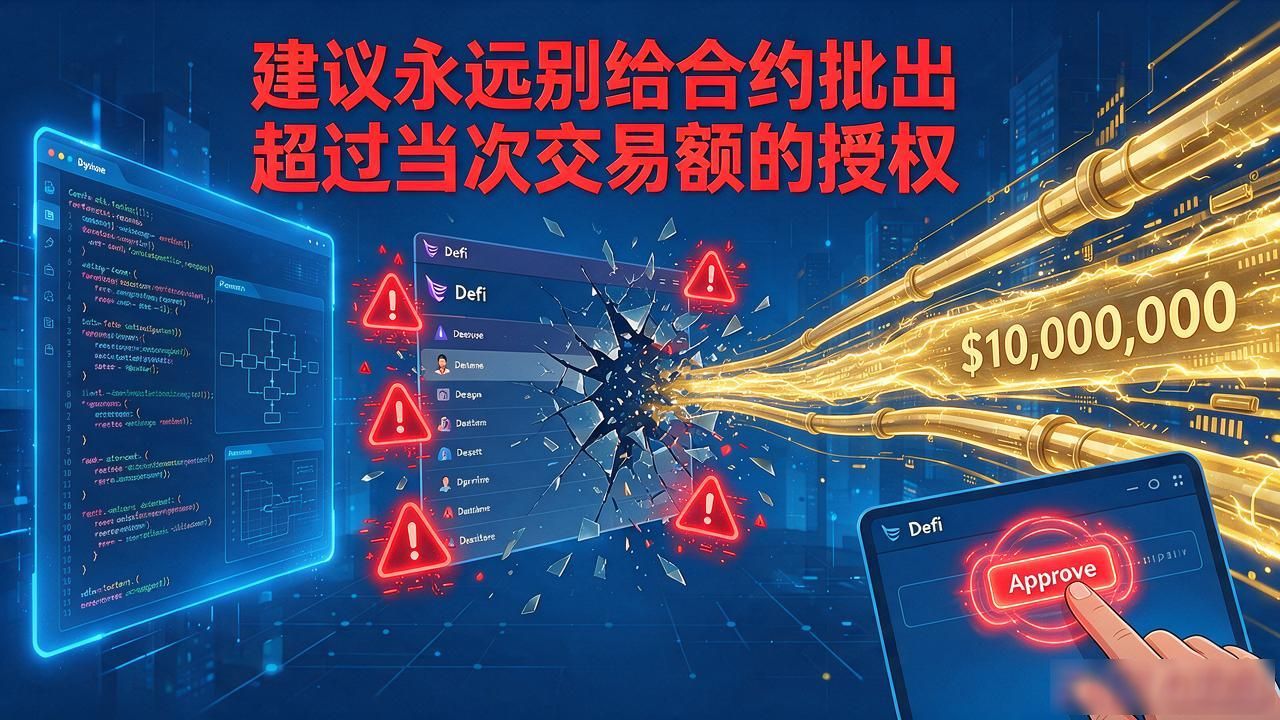
智能合约的漏洞是另一类大坑。2024年某主流DeFi协议被攻击,重入漏洞让攻击者九分钟转走数千万美元。普通用户看不懂合约代码数字货币网络支付安全,日常转账中最容易被忽略的几件事,但一点"Approve"就给了别人无限授权。我建议大家永远别给合约批出超过当次交易额的授权,转完立刻revoke。
钓鱼和恶意插件是近年增长最快的攻击方式。假交易所域名只改一个字母,装个"安全增强"插件就能截走签名数据。我审计团队去年拦截上百个仿冒钱包,80%的入口来自社交平台的"免费空投"链接。看到要填私钥的页面,关掉就走。
制度层面的保护其实不复杂。交易所开二次验证、大额转账设冷静期、分仓存放,这些老办法比盯着什么"零知识证明"管用得多。新审计员常问我有没有万能方案,我的回答是没有。安全是习惯的叠加,少一次侥幸数字货币网络支付安全,少一个事故。